Aktives SOC agiert vor dem Incident
Best Practice
Der Alarm ist oft nur der letzte sichtbare Teil einer Entwicklung. In einem Security Operations Center (SOC) gilt Reaktionsgeschwindigkeit als zentraler Erfolgsfaktor. Anomalien werden geprüft, Daten korreliert, Hypothesen validiert und Massnahmen eingeleitet. Diese Fähigkeiten bleiben unverzichtbar. Das SOC von heute beantwortet die Frage, wo ein Unternehmen angreifbar ist, bevor ein Angriff stattfindet.
Damit steht das klassische SOC an einem Wendepunkt. Managed Detection & Response (MDR) bildet die Basis einer modernen Cyberabwehr. Sie muss rund um die Uhr Auffälligkeiten erkennen, Sicherheitsereignisse analysieren und die Reaktion auf laufende Angriffe einleiten. Doch Angriffsflächen wachsen schneller, als sie sich mit reiner Reaktion beherrschen lassen. Entscheidend ist, Angreifbarkeit sichtbar zu machen, bevor sie ausgenutzt wird.
Warum Detection & Response allein nicht mehr ausreicht
Der Berufsalltag von CISO, IT-Leitung und SOC-Verantwortlichen ist von Dynamik geprägt. Cloud-Services gehen produktiv, Standorte werden angebunden, Lieferketten digital vernetzt, Testumgebungen bleiben länger erreichbar als geplant. Gleichzeitig liefern Sicherheitsplattformen immer mehr Signale. Zwischen Alerts, Schwachstellenmeldungen, Architekturänderungen und Audit-Anforderungen stellt sich die Frage: Was ist kritisch und wo entsteht ein realer Einstiegspunkt?
Viele Angriffe setzen bei längst bestehenden Risiken an: exponierte Systeme, unbekannte Assets, Fehlkonfigurationen oder ungenügende Absicherung. Bleiben sie unerkannt, öffnen sie den Zugang zu geschäftskritischen Systemen. Die Stärke eines modernen SOC zeigt sich lange vor dem Incident.
Vom Incident zur Risikoperspektive
Security Operations entwickeln sich zum risikogetriebenen Betriebsmodell. MDR erkennt, analysiert und reagiert auf Angriffssignale. Managed Risk Exposure (MRE) setzt weit davor an. Es macht aktuelle und zukünftige Angriffsflächen sichtbar, priorisiert sie und unterstützt ihre gezielte Reduktion. Damit erweitert das moderne SOC seine Betriebslogik: Detection und Response bleiben zentral, ergänzt um kontinuierliche Exposure-Steuerung.
Aus Alerts und Schwachstellen entsteht ein Kreislauf aus Identifikation, Bewertung, Priorisierung, Beseitigung und Überprüfung. Moderne Cyberabwehr beantwortet so zentrale Führungsfragen: Wo besteht reale Angreifbarkeit? Welche Massnahme reduziert das Risiko am stärksten? Und wie lässt sich nachweisen, dass kritische Angriffsflächen nicht nur erkannt, sondern tatsächlich reduziert wurden?
MRE macht Angriffsflächen sichtbar
Der Begriff «Exposure» bezeichnet die tatsächliche Angreifbarkeit eines Assets. Entscheidend ist nicht die einzelne Schwachstelle, sondern ihr Zusammenspiel mit Erreichbarkeit, Konfiguration und Business Impact. Eine kritische CVE (Common Vulnerabilities and Exposures) auf einem isolierten Testsystem kann weniger dringlich sein als ein unauffälliger, aus dem Internet erreichbarer Dienst in einer geschäftskritischen Umgebung.
Damit geht MRE über klassisches Vulnerability Management hinaus. Der Unterschied liegt in der Einordnung: Schwachstellenmanagement zeigt nur technische Lücken. MRE bewertet sie im Kontext und priorisiert nach Ausnutzbarkeit, Erreichbarkeit und Geschäftsrelevanz. So verdichten sich Tausende technische Findings zu wenigen relevanten Exposures und einer klaren Auswahl priorisierter Angriffsflächen. Dabei werden jene Hebel sichtbar, die mit geringem Aufwand eine überproportionale Wirkung auf die Resilienz entfalten.
Wenn Alltägliches kritisch wird
Exposures entstehen weniger durch spektakuläre Sicherheitslücken als durch alltägliche Veränderungen im Betrieb – etwa durch Firewall-Changes, erreichbare Management-Interfaces, lückenhaft greifende Sicherheitsrichtlinien oder Endgeräte ausserhalb der vollständigen Verwaltung. Für sich betrachtet ist vieles beherrschbar. Kritisch wird das Zusammenspiel.
Ein Szenario verdeutlicht diese Dynamik. Trotz hoher Sicherheitsmaturität ist das Management-Interface einer Perimeter-Firewall aus dem Internet erreichbar. Gleichzeitig greifen vorgesehene IP-
Beschränkungen wegen einer Fehlkonfiguration nicht. Diese Kombination ermöglicht eine erfolgreiche Brute-Force-Attacke und führt zum Sicherheitsvorfall. Auslöser ist kein spektakulärer Zero-Day, sondern das Zusammenspiel alltäglicher Konfigurationslücken, deren Exposition lange unentdeckt bleibt.
Solche Fälle zeigen, dass Exposures häufig an den Übergängen zwischen Architektur, Betrieb, Change-Prozess und Zuständigkeiten entstehen. MRE legt diese Zusammenhänge früh offen und macht bestehende Risiken gezielt bearbeitbar.
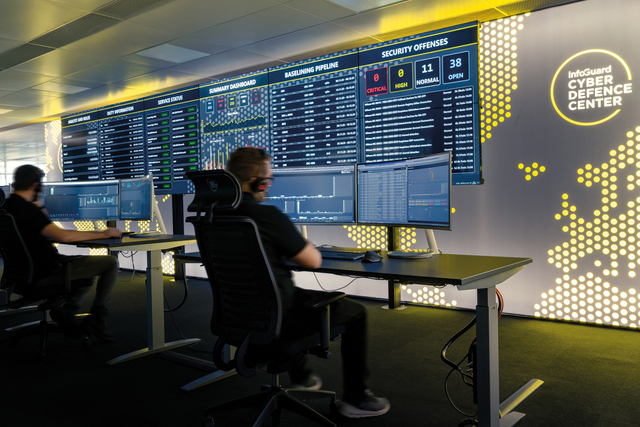
Human-AI-Teaming nutzt das Zusammenspiel von Mensch und KI.
InfoGuard AG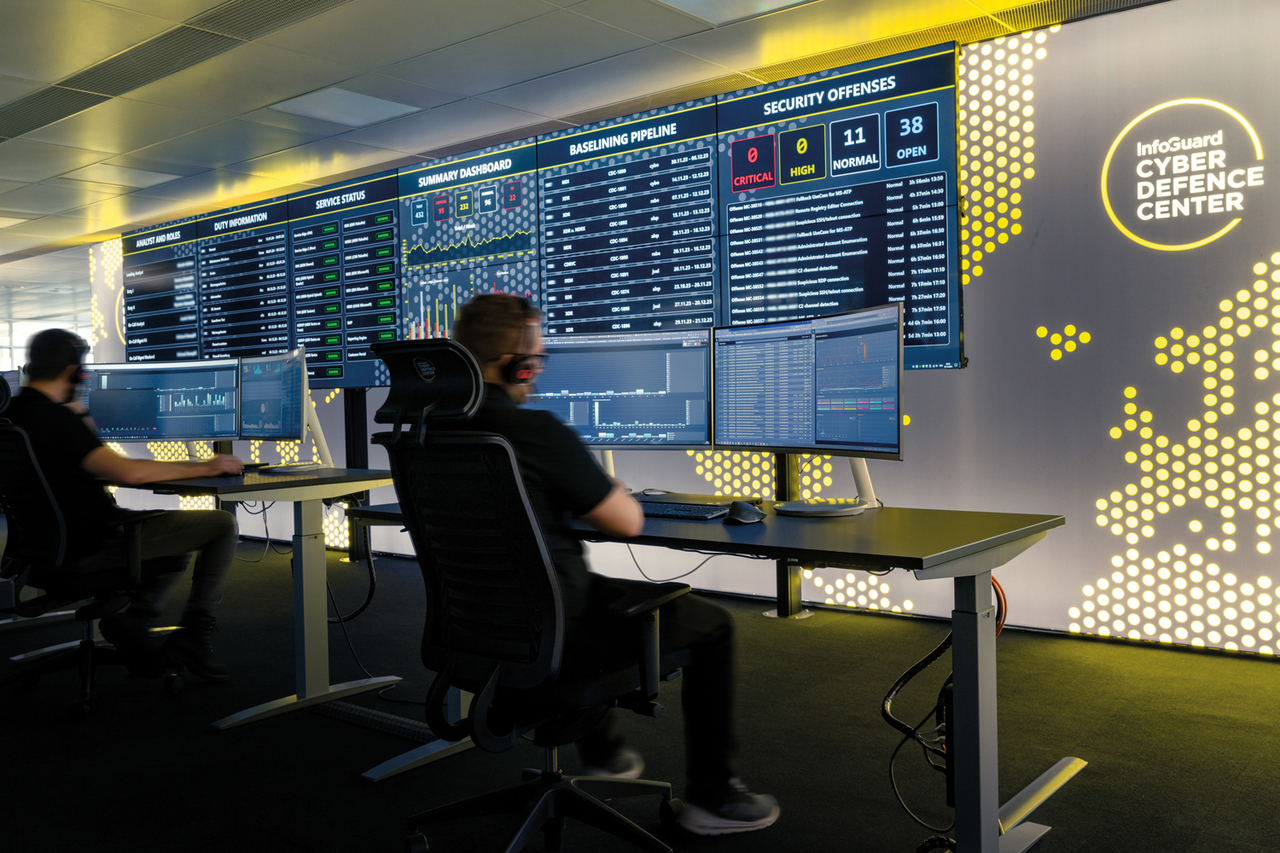
Sichtbarkeit muss zur Steuerung führen
Eine erkannte Angriffsfläche gilt erst als reduziert, wenn eine Massnahme umgesetzt und ihre Wirkung überprüft ist. Schwieriger ist die Priorisierung: Was ist zuerst zu beheben? Wer trägt die Verantwortung? Wie wird Erfolg nachgewiesen?
MRE funktioniert deshalb nicht als einzelnes Tool. Plattformen liefern Daten und sicherheitsrelevante Signale. Klare Prozesse sorgen dafür, dass Findings dokumentiert, priorisiert und bis zur Behebung verfolgt werden. Fachliche Einordnung bewertet technische Beobachtungen im Kontext von Infrastruktur und Business Impact. Erst dieses Zusammenspiel macht aus Sichtbarkeit ein belastbares Betriebsmodell.
KI-gestützte Automatisierung beschleunigt diese Steuerung, wertet Telemetrie aus, erkennt Muster und priorisiert Findings. Doch je stärker sie Analysen und Massnahmen vorbereitet, desto höher sind die Anforderungen an Governance, Nachvollziehbarkeit und Datenkontrolle. Human-in-the-Loop, auditierbare Entscheidungen und kontrollierte Datenhaltung sind deshalb Grundvoraussetzungen moderner Security Operations. Für Unternehmen, Behörden und Betreiber kritischer Infrastrukturen ist Datenhoheit unverzichtbar und ein entscheidender Vertrauensfaktor.
Managed Risk Exposure: Der neue Massstab für Cyber Defence
Detection und Response bleiben das Fundament moderner Cyber Defence. Entscheidend ist, wie früh reale Angreifbarkeit erkannt, priorisiert und wirksam reduziert wird. Der Erfolg zeigt sich damit ebenso in der Reaktionsgeschwindigkeit wie in der Fähigkeit, Cyberrisiken kontinuierlich zu steuern.
Genau hier setzt Managed Risk Exposure an. MRE verbindet Plattformtechnologie, klare Prozesse und operative Cyber-Defence-Erfahrung. Das InfoGuard Cyber Defence Center unterstützt Organisationen dabei, diesen Perspektivenwechsel in die Praxis umzusetzen und zu handeln, lange bevor aus einer Schwachstelle ein Sicherheitsvorfall wird.
Der Autor und Firma
Der Autor: Ernesto Hartmann Chief Cyber Defence Officer, InfoGuard AG
Die Firma: InfoGuard ist spezialisiert auf ganzheitliche 360° Cyber Security. Das Leistungsportfolio umfasst Cyber Defence & SOC/MDR-Services, Incident Response, Managed Security & Network Solutions für IT-, OT- und Cloud-Infrastrukturen, AI & Cloud Security, Architektur, Engineering, Penetration Testing & Red Teaming sowie Security Consulting. Die SOC-Services werden aus dem ISO 27001-zertifizierten und ISAE 3000 Typ 2 überprüften Cyber Defence Center in der Schweiz – mit 24/7-Betrieb und durchgehend personeller Besetzung – sowie aus Deutschland erbracht. Über 350 Sicherheitsexpertinnen und -experten schützen mehr als 1'000 Unternehmen und Organisationen in der Schweiz, Deutschland und Österreich. Zu den Kunden zählen Finanz- und Versicherungsunternehmen, Industrie- und Energiedienstleister, Handelsunternehmen, Service Provider, Behörden sowie Spitäler. Der Hauptsitz von InfoGuard befindet sich in Baar/Zug; weitere Standorte sind Bern, Frankfurt, München, Düsseldorf und Wien. InfoGuard ist ISO/IEC 27001:2022 sowie ISO 14001- und ISO 45001-zertifiziert, BSI-qualifizierter APT-Response-Dienstleister und Mitglied von FIRST (Forum of Incident Response and Security Teams). www.infoguard.ch