Session-Cookie-Diebstahl hebelt 2FA aus
Sophos-Report
Cyberkriminelle nutzen zunehmend gestohlene Session-Cookies, um die Zwei- oder Multi-Faktor-Authentifizierung (2FA oder MFA) zu umgehen und Zugriff auf Unternehmensressourcen zu erhalten. Dies berichten IT-Security-Spezialisten von Sophos im Report «Cookie stealing: the new perimeter bypass».
Die Sitzungs- oder Authentifizierungs-Cookies dienen normalerweise dazu, den User eines Web-Dienstes wiederzuerkennen, nachdem er sich mit Passwort und Zweitidentifikation authentifiziert hat. So muss er nicht bei jedem Besuch das doch aufwändige 2FA- oder MFA-Prozedere wiederholen. Diese eigentlich benutzerfreundliche Verfahrensweise wird nun aber immer häufiger missbraucht.
«Im vergangenen Jahr haben wir beobachtet, dass Cyberkriminelle vermehrt auf Cookie-Diebstahl zurückgreifen, um die zunehmende Verbreitung von MFA zu umgehen», sagt Sean Gallagher, Principal Threat Researcher bei Sophos. «Sie nutzen neue und verbesserte Malware – etwa Raccoon Stealer –, um den Diebstahl von Authentifizierungs-Cookies, auch bekannt als Access Tokens, zu vereinfachen», fügt er an. «Wenn Angreifende im Besitz von Session-Cookies sind, können sie sich frei in einem Netzwerk bewegen.»
An der Authentifizierung vorbei: «Pass the Cookie»-Angriffe
Sobald Cyberkriminelle in Besitz eines Sitzungs- oder Authentifizierungs-Cookies gelangen, können sie gemäss Sophos einen sogenannten «Pass the Cookie»-Angriff durchführen, bei dem sie das Zugriffstoken in eine neue Web-Sitzung einschleusen und dem Browser vorgaukeln, es melde sich ein authentifizierter Benutzer an. Damit ist keine weitere Authentifizierung mehr erforderlich.
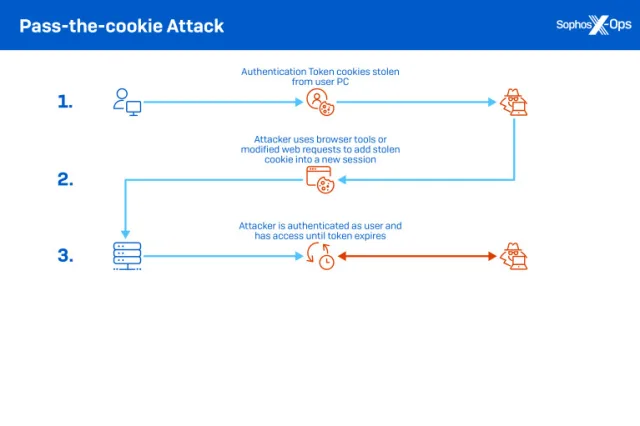
Da bei der Verwendung von MFA auch ein Token erstellt und in einem Webbrowser gespeichert wird, könne derselbe Angriff verwendet werden, um diese zusätzliche Authentifizierungsebene zu umgehen, schreibt Sophos. Erschwerend komme hinzu, dass viele legitime webbasierte Anwendungen langlebige Cookies anlegten, die selten oder nie ablaufen. So würden einige Cookies nur dann gelöscht, wenn sich der Benutzer ausdrücklich vom Dienst abmeldet.
Laut Sophos ist das Klauen von Session-Cookies keine Hexerei mehr. Dank Malware-as-a-Service wird es selbst für eher unerfahrene Cyberkriminelle immer einfacher, in das lukrative Geschäft mit dem Diebstahl von Zugangsdaten einzusteigen.
Sie müssten beispielsweise nur eine Kopie eines Trojaners wie Raccoon Stealer kaufen, um Daten wie Passwörter und Cookies in grossen Mengen zu sammeln, beobachtet der IT-Security-Experte. Danach können die Zugangsdaten auf kriminellen Marktplätzen wie Genesis angeboten werden. Andere Kriminelle in der Angriffskette, wie etwa Ransomware-Betreiber können diese Daten dann kaufen und für ihre dunklen Zwecke missbrauchen.
Strategischer Cookie-Diebstahl
Die Sophos-Experten beobachten aber auch sehr gezielte Vorgehensweisen, so bei zwei der jüngsten Vorfälle. In einem Fall verbrachten die Angreifenden Monate im Netzwerk des Zielunternehmens und sammelten Cookies des Microsoft-Edge-Browsers. Die erste Kompromittierung erfolgte über ein Exploit-Kit. Anschliessend nutzten sie eine Kombination aus Cobalt-Strike- und Meterpreter-Aktivitäten, um über ein legitimes Compiler-Tool die Zugriffstoken abzugreifen. In einem anderen Fall nutzten die Angreifenden eine legitime Microsoft-Visual-Studio-Komponente, um eine bösartige Malware abzusetzen, die eine Woche lang Cookie-Dateien abfing.
«Während wir in der Vergangenheit massenhaften Cookie-Diebstahl beobachten konnten, gehen Cyberkriminelle jetzt gezielt und präzise vor, um Cookies zu stehlen», berichtet Gallagher. «Da ein grosser Teil des Arbeitsplatzes inzwischen webbasiert ist, gibt es keine Grenzen für die bösartigen Aktivitäten, die Angreiferinnen und Angreifer mit gestohlenen Sitzungscookies durchführen können», ergänzt er. So könnten sie Cloud-Infrastrukturen manipulieren, geschäftliche E-Mails kompromittieren, andere Mitarbeitende zum Herunterladen von Malware überreden oder sogar Code für Produkte umschreiben. Die einzige Grenze sei ihre eigene Kreativität, so Gallagher.
«Erschwerend kommt hinzu, dass es keine einfache Lösung gibt. Zwar können Dienste beispielsweise die Lebensdauer von Cookies verkürzen, was jedoch bedeutet, dass sich die Benutzerinnen und Benutzer häufiger neu authentifizieren müssen», gibt Gallagher zu Bedenken. «Da die Angreifenden legitime Anwendungen nutzen, um Cookies abzugreifen, müssen Unternehmen die Erkennung von Malware mit einer Verhaltensanalyse kombinieren», so sein Fazit.