Open-Source-Technologien im Sicherheitsbereich
Parldigi | Digitale Nachhaltigkeit
Das Potenzial von Open-Source Technologien ist nach wie vor gross, in der öffentlichen Verwaltung aber noch nicht auf breiter Front angekommen. Im Gegensatz zur Standard-Software von Grossanbietern ermöglicht Open-Source volle Transparenz und Wiederverwendbarkeit. Beim Thema Sicherheit und Open-Source hingegen scheiden sich bisweilen die Geister. Denn wie kann etwas sicher sein, das frei zugänglich ist? Beim Parldigi-Anlass in Bern standen daher Fragen im Fokus, wie die Sicherheit offen zugänglicher Software einzustufen ist und welchen Beitrag Open-Source zur Landessicherheit leisten kann. Den Rahmen gestalteten Prof. Dr. Matthias Stürmer (BFH) und Nationalrat Dominik Blunschy (Die Mitte).
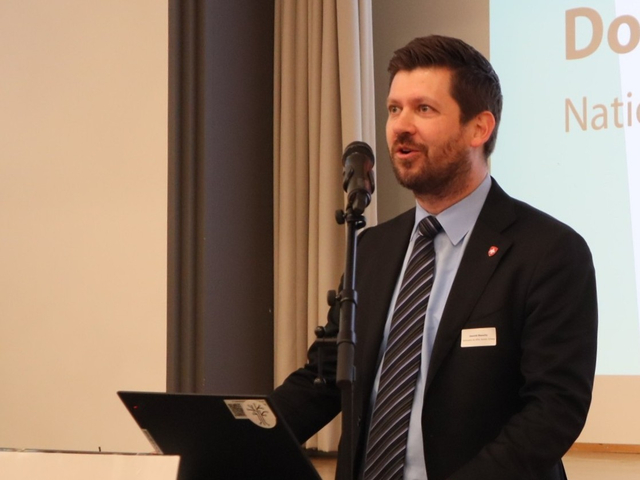
Nationalrat Dominik Blunschy (Die Mitte)
Rüdiger R. Sellin
Sicht Bundesrat
Bundesrat und Verteidigungsminister Martin Pfister blickte auf das Jahr 1900 zurück. Die damals eingesetzten Fesselballone zur Artilleriebeobachtung und Luftaufklärung waren topmodern und wurden bis 1937 eingesetzt, wobei Flugzeuge parallel dazu zunehmend zum Einsatz kamen. Heute würden gut funktionierende Demokratien wie die Schweiz in weitaus komplexerer Art und Weise als damals von aussen angegriffen. Die moderne hybride Kriegsführung verwendet nach wie vor klassische Waffen, aber auch subtilere Mittel wie gezielte Desinformationen. Dies bedrohe die Stabilität souveräner Staaten, das Sicherheitsempfinden deren Bewohner sowie das Vertrauen von aussen und innen. Open-Source sei dabei ein probates Mittel zur Erhaltung der digitalen Souveränität.
Strategie Kommando Cyber…
Divisionär Simon Müller führt das Kommando Cyber der Armee und ist direkt dem Armeechef unterstellt. Das aktuelle Bedrohungsumfeld mit immer näher rückenden Krisenherden und zunehmend aggressiven Cyberbedrohungen stellt die Schweizer Armee vor immer neue Herausforderungen. Dabei besteht die Erwartung, dass die Landesverteidigung auf allen Ebenen und zu jeder Zeit zu funktionieren hat. Im Zentrum stünden eine grösstmögliche Souveränität und Resilienz mit möglichst wenig Abhängigkeit von einzelnen Lieferanten oder Staaten, sagte Müller. So betreibe das VBS das drittgrösste Glasfasernetz der Schweiz sowie drei eigene Rechenzentren, von denen zwei rundum geschützt seien. Als Kommunikationsreserve zum eigenen Glasfasernetz dienen Mobilfunknetze, Satelliten oder notfalls Boten, was ähnlich wie die Beobachtungsballone für Schmunzeln im Publikum sorgte.
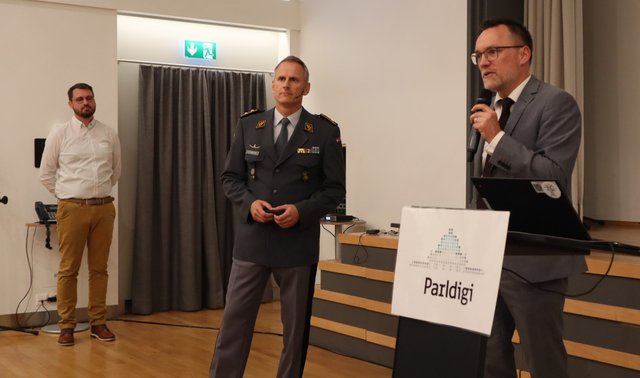
Marcel Matthey-Doret (links) und Simon Müller (Mitte) vom Kommando Cyber mit Prof. Dr. Matthias Stürmer (rechts)
Rüdiger R. Sellin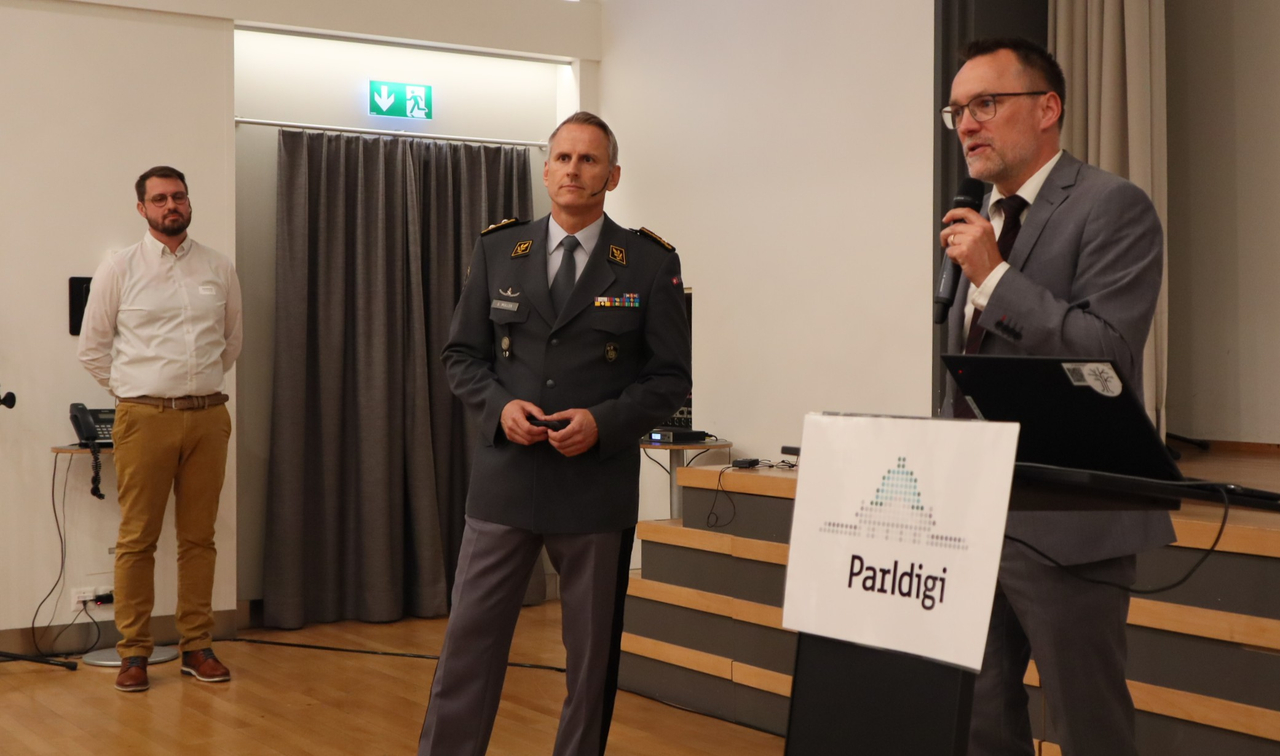
…und Umsetzung
Marcel Matthey-Doret, Chef der Sektion Centers of Excellence, stellte datenzentrierte Architekturen und dazu passende Open-Source Tools vor. Als Beispiele erwähnte er Kafka (Data Streaming), Seaweed FS (Data Storage) , Spring (Data Quality) und Grafana (Data Quality & Monitoring), welche als Open-Source im Kommando Cyber eingesetzt werden. Matthey-Doret und sein Team arbeitet daran, die Kollaboration und den Mindset in Richtung Offenheit und Flexibilität innerhalb und ausserhalb des VBS zu verbessern mit dem Ziel, die Souveränität und Unabhängigkeit der Schweiz zu stärken.
Bericht von der Front
Franziska Bühler (netnea AG) beklagte, dass die gesamte Open-Source Community chronisch unterfinanziert sei und im Grunde primär mit Freiwilligenarbeit am Leben erhalten werde. Grossfirmen wie auch der Staat zeigten nur wenig praktisches Interesse am Thema und würden nur sehr zögerlich oder gar keine Mittel für Open-Source Projekte bereitstellen. Dabei übersteige die zunehmende Anzahl von Feeds und Fehlermeldungen innerhalb der Community deren Kapazität bei weitem, so dass am Ende oft nicht klar sei, wie gut und wie sicher eine Open-Source App wirklich sei. Bühler nimmt die Firmen betreffend Sicherheit ihrer Supply Chains in die Verantwortung, weil die Communities dies schlicht nicht leisten könnten. Zudem sei Open-Source ein gemeinschaftliches Gut, dass ohne Sponsoring mittelfristig nicht überlebensfähig sei.
Podium als Abschluss
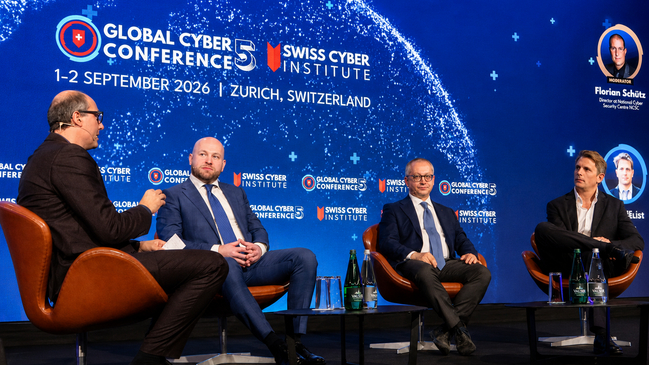
In der Podiumsdiskussion zum Schluss beleuchteten alle vier Referenten sowie Darja-Anna Yurovsky (Switch) die Chancen und Herausforderungen von Open-Source Technologien. Fragen aus dem Publikum sowie eine ausführliches Statement von Florian Schütz, Direktor Bundesamt Cybersecurity (BACS), führten zu angeregten Diskussionen. Bemerkenswert war, dass neben Open-Source Lokalmatador Puzzle ITC u.a. auch Redhat und Suse anwesend waren. Allfällige Zweifel, ob etwas sicher sein kann, das frei zugänglich ist, blieben allerdings bestehen.
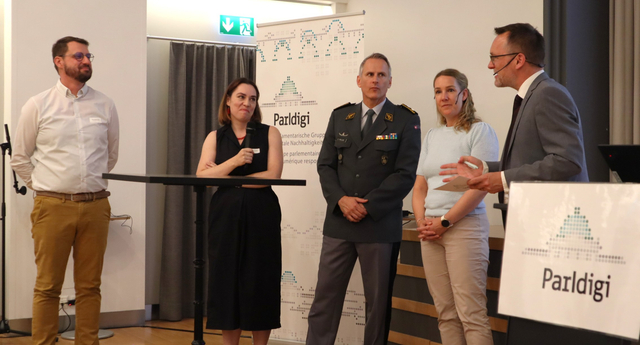
Podiumsdiskussion mit Marcel Matthey-Doret, Darja-Anna Yurovsky, Simon Müller und Franziska Bühler mit Prof. Dr. Matthias Stürmer
Rüdiger R. Sellin
Parldigi – die parlamentarische Arbeitsgruppe
Die 2009 gegründete Parlamentarische Gruppe Digitale Nachhaltigkeit (Parldigi) ist eine interfraktionelle Vereinigung und wird im Verzeichnis parlamentarischer Gruppen der Bundesversammlung geführt. Sie setzt sich für einen digital nachhaltigen Umgang mit Wissensgütern ein und nutzt dazu parlamentarische Vorstösse, Anlässe, Open Hearings, Medienmitteilungen sowie Blog-Einträge.
Der Parldigi gehören rund 40 National- und Ständeräte aus den Parteien FDP, SP, SVP, Mitte, Grüne, GLP und EVP an. Seit 2021 führt der Verein Parldigi die Geschäftsstelle der parlamentarischen Gruppe. Mitglied des Vereins können juristische Personen (Firmen, Verbände etc.) sowie Amtsträger aller föderaler Stufen werden.
Infos unter www.parldigi.ch