Schwachstelle in Philips Hue als Einfallstor für Hacker
Die dunkle Seite des Smart Lightning
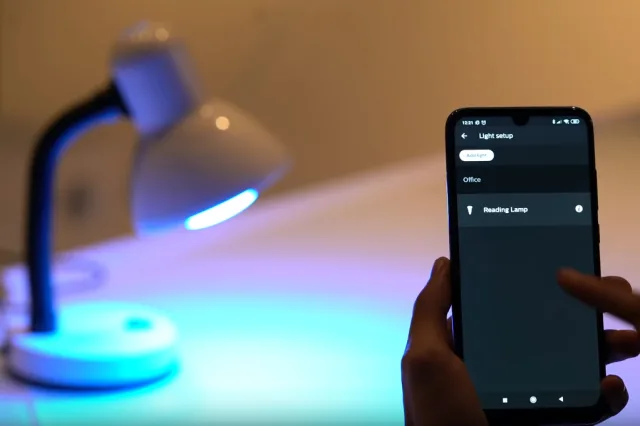
Forscher von Check Point Research, der Threat-Intelligence-Abteilung des israelischen Cybersecurity-Spezialisten Check Point Software Technologies, haben aufgezeigt, dass es möglich ist, Netzwerke von intelligenten Glühbirnen zu hacken. Sie haben sich dabei wegen dessen grosser Verbreitung und Populariät auf das Smartlightning-System Hue von Philips konzentriert und prompt eine Schwachstelle entdeckt.
Wie Yaniv Balmas, Head of Cyber Research bei Check Point, am Rande des Anwenderkongresses CPX in Wien ausführte, habe man hierbei einen Fehler in der Implementation des Zigbee-Protokolls festgestellt. Die Schwachstelle (CVE-2020-6007) ermöglichte es den Check-Point-Forschern, zunächst die Kontrolle über eine Philipps-Hue-Glühbirne in einem Netzwerk zu übernehmen, bösartige Firmware darauf zu installieren und sich auf benachbarte Glühbirnen auszubreiten. Die Pentester beschlossen sodann, einen Schritt weiter zu gehen und die Glühbirne als Plattform zu verwenden, um die Kontrolleinheit der Leuchtmittel zu übernehmen und schliesslich das Heimnetzwerk anzugreifen.
Mögliche «Verdunkelung» ganzer Städte
«Viele von uns sind sich nicht bewusst, dass IoT-Geräte ein Sicherheitsrisiko darstellen können, aber diese Forschung zeigt, wie selbst die banalsten, scheinbar ‹dummen› Geräte, wie Glühbirnen, von Hackern ausgenutzt werden können, um Netzwerke zu übernehmen oder Malware zu verbreiten», erklärt Balmas.
Und die Gefahr bleibe nicht nur auf Endanwender beschränkt, die mit smarten Lichtquellen in ihrer Wohnung eine gemütliche Atmosphäre schaffen wollen. «Smarte Gebäude und Städte könnten genauso betroffen sein», warnt der Cyber-Research-Chef. So verwende die kalifornische Metropole Los Angeles für die Strassenbeleuchtung eine ganz ähnliche Technik, fügt er an. «Eine Attacke könnte hier riesige Auswirkungen haben, wenn es den Hackern etwa gelänge, die Laternen flächendeckend auszuschalten», malt er ein mögliches Angriffsszenario aus.
Ablauf des Hacks
Konkret lief das Angriffsszenario wie folgt ab (vgl. auch das Video unten):Der Hacker manipuliert die Farbe oder Helligkeit der Glühbirne, um die Benutzer glauben zu machen, die Glühbirne habe eine Störung. Sie erscheint in der zugehörigen App als «unerreichbar», weswegen der Benutzer versuchen wird, das Leuchtmittel «zurückzusetzen».
Die einzige Möglichkeit aber, die Glühbirne «neu zu starten», besteht darin, sie aus der App zu löschen und den Controller anzuweisen, die Glühbirne wieder zu finden.
Die App entdeckt die kompromittierte Glühbirne wie gewohnt und der Benutzer fügt sie in sein Netzwerk ein.
Die von Hackern kontrollierte Lampe mit schädlicher Firmware nutzt sodann die Schwachstellen des ZigBee-Protokolls, um einen Heap-basierten Pufferüberlauf auf der Steuerung auszulösen, wofür sie eine sehr grosse Datenmenge sendet. Diese Datenpakete ermöglichen es dem Hacker zudem, heimlich eine Malware auf dem Controller zu installieren – der wiederum mit dem restlichen Netzwerk verbunden ist.
Die Malware verbindet sich mit dem Hacker und kann über eine bekannte Schwachstelle (wie EternalBlue) von der Kontrollbrücke aus in das Ziel-IP-Netzwerk eindringen, um dort beispielsweise Ransomware oder Spyware zu verbreiten.
Philips hat Firmware-Update geliefert
Die Forschungsergebnisse wurde gemäss Check Point Research bereits im November 2019 Philips und Signify – dem Eigentümer der Marke Philips Hue – mitgeteilt. Signify bestätigte die Existenz der Schwachstelle in ihrem Produkt und gab eine gepatchte Firmware-Version (Firmware 1935144040) heraus, die nun über das automatische Update verfügbar ist. Allen Käufern der Glühbirnen wird empfohlen, sicherzustellen, dass ihr Produkt das automatische Update dieser Firmware-Version erhalten hat.