Anzeige
Anzeige
Anzeige
Lesedauer 3 Min.

Cyberangriffe werden professioneller und automatisierter

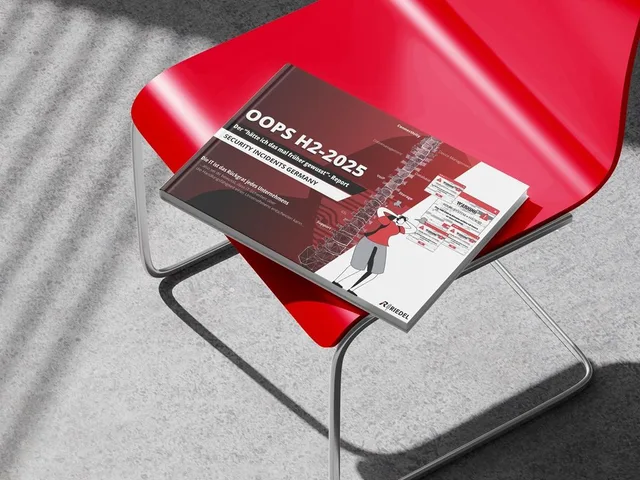
Cyberangriffe werden zunehmend professioneller organisiert, stärker automatisiert und verursachen immer häufiger operative sowie wirtschaftliche Schäden. Zu diesem Ergebnis kommt der aktuelle OOPS Report von RIEDEL Networks, der mehr als 150 dokumentierte IT-Sicherheitsvorfälle aus dem zweiten Halbjahr 2025 auswertet.
RIEDEL-Networks-H2-2025.jpg
© RIEDEL Networks

Der Report zeigt wiederkehrende strukturelle Schwächen in vielen Organisationen. Dazu zählen fehlende Netzwerksegmentierung, unzureichendes Monitoring und veraltete Berechtigungsstrukturen. Zwar verfügen viele Unternehmen über einzelne Sicherheitsmechanismen, doch fehlt häufig eine durchgängige Überwachung sowie eine koordinierte Sicherheitsstrategie.

Cyberkriminelle nutzen diese Schwachstellen gezielt aus. Sie setzen verstärkt auf KI-gestütztes Social Engineering, automatisierte Auskundschaftung von IT-Infrastrukturen und Angriffe entlang digitaler Lieferketten. Gleichzeitig erhöhen Leaksites, feste Fristen und psychologischer Druck den Erpressungsdruck auf betroffene Organisationen.

«Cyberangriffe entwickeln sich zunehmend zu unternehmenskritischen Ereignissen mit unmittelbaren finanziellen und strategischen Folgen», berichtet Michael Martens, CEO von RIEDEL Networks. «Die grösste Gefahr ist dabei nicht nur der Angriff selbst, sondern wie lange er unentdeckt bleibt. Unternehmen müssen ihre Sicherheitsstrategie deshalb konsequent auf Erkennung, Reaktion und nachhaltige Resilienz ausrichten.»

Ransomware bleibt laut Report mit 32,5 Prozent weiterhin eine der dominierenden Angriffsformen, auch wenn der Anteil gegenüber dem ersten Halbjahr 2025 leicht zurückging. Gleichzeitig nimmt gezielter Datendiebstahl zu und macht inzwischen 33,4 Prozent der Vorfälle aus. Klassische Angriffskategorien wie DDoS-Attacken oder ausgenutzte Sicherheitslücken verlieren dagegen an Bedeutung.

Finanziell motivierte Cyberkriminelle prägen mit 86,95 Prozent der dokumentierten Fälle weiterhin das Angreiferbild. Staatliche Akteure, Hacktivisten und Insider spielen demgegenüber eine deutlich kleinere Rolle.

Besonders häufig betroffen sind Industrieunternehmen (34,6 Prozent), IT-Dienstleister (21 Prozent) und der Handel (17,9 Prozent). Während der Anteil von Angriffen auf den öffentlichen Sektor sinkt, werden Branchen wie Events & Medien sowie Bildung und Forschung stärker sichtbar.

Ein weiterer Trend sind grossvolumige Datenexfiltrationen im dreistelligen Gigabyte- bis Terabyte-Bereich. Gestohlene Daten werden über sogenannte Leaksites veröffentlicht oder als Druckmittel genutzt, was den wirtschaftlichen und reputativen Schaden für betroffene Organisationen erheblich erhöht.

Der vollständige OOPS Report H2-2025 steht hier zum Download bereit.
Anzeige

Neueste Beiträge

Bundesamt für Statistik lanciert neuen Online-Auftritt
Das Bundesamt für Statistik (BFS) erneuert seinen Webauftritt mit zwei Plattformen: Die neue Amtswebseite «Das Bundesamt für Statistik» informiert über die Organisation und Dienstleistungen des BFS, das Fachportal «Statistik Schweiz» vereinfacht den Zugang zu statistischen Daten für Menschen und die künstliche Intelligenz.  
3 Minuten
29. Okt 2026
it-sa 2026 verzeichnet deutliches Besucherplus
Die Cybersecurity-Messe it-sa in Nürnberg hat ihren Wachstumskurs fortgesetzt. Mit über 33'000 Fachbesuchern aus mehr als 70 Ländern stieg die Besucherzahl gegenüber dem Vorjahr um rund 20 Prozent. Erstmals waren mit 1005 Unternehmen mehr als 1000 Aussteller vertreten.
2 Minuten
Oliver Müller Wechselt von Ruag zu Eraneos
Eraneos verstärkt sich mit Oliver Müller als neuem Partner für Defense. Ab 01. Mai 2027 wird er das Defense-Geschäft des Unternehmens in der Schweiz weiter ausbauen und Streitkräfte und Ministerien sowie die Rüstungsindustrie dabei unterstützen, Fähigkeiten zu modernisieren und Transformationen zu beschleunigen.
3 Minuten
29. Okt 2026

Das könnte Sie auch interessieren

Cybersicherheit lebt vom Austausch - Global Cyber Conference 2026
Cyberangriffe machen weder an Landesgrenzen noch an Unternehmensmauern halt. Umso wichtiger ist der direkte Austausch zwischen Sicherheitsverantwortlichen, Behörden, Wissenschaft und Wirtschaft. Die Global Cyber Conference 2026 in Zürich brachte mehr als 300 Fach- und Führungskräfte zusammen. Im Zentrum standen Cybersecurity, künstliche Intelligenz und Quantentechnologien.
6 Minuten
Kritische Schwachstellen in PHP - Sicherheitsupdates sofort einspielen
Zwei kritische Schwachstellen in PHP können Angreifern ermöglichen, ohne Anmeldung Schadcode auf betroffenen Servern auszuführen. Sicherheitsupdates sind jetzt verfügbar. Das Bundesamt für Cybersicherheit (BACS) empfiehlt, betroffene Systeme unverzüglich zu aktualisieren.
2 Minuten
21. Okt 2026
Cyberangriff auf Softwarelieferant von Publica Pensionskasse - Datenabfluss bestätigt
Ende September wurde ein externer Softwarelieferant der Pensionskasse des Bundes Publica Opfer eines Cyberangriffs. Derzeit sind die relevanten Bundesstellen gemeinsam mit der Firma daran abzuklären, welche Daten betroffen sind. Die Bundesanwaltschaft hat Ermittlungen aufgenommen.
2 Minuten
Anzeige
Anzeige
Anzeige
Anzeige
Anzeige