Phishing im Zusammenhang mit Verkäufen auf Ricardo.ch
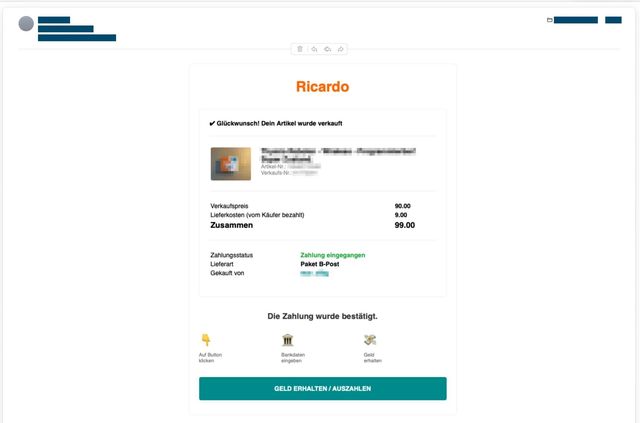
cybercrimepolice.ch der Kantonspolizei Zürich muss wieder eine Warnung aussprechen. Diesmal geht es um Betrug im Zusammenhang mit Verkäufen auf Ricardo.ch
Die Betrugsmasche
Cyberkriminelle reagieren mit gefälschten oder kompromittierten Benutzerkonten auf legitime Inserate auf Ricardo.ch und stimmen einem Kauf des angebotenen Artikels zu. Dadurch wird ein regulärer Verkaufsprozess ausgelöst.
In der Folge erhalten die Nutzenden echte E-Mails von Ricardo.ch, in welcher sie über den Verkauf informiert werden. Diese legitime Nachrichten nutzen die Betrüger gezielt aus, um Vertrauen zu schaffen.
Unmittelbar darauf versenden die Cyberkriminellen eine betrügerische E-Mail im Design von Ricardo.ch. Häufig weicht die Absenderadresse jedoch von der legitimen E-Mail-Adresse des Plattformbetreibers ab, was auf eine Fälschung hindeuten kann.
Zeitgleich kontaktieren die Täter die Betroffenen häufig über WhatsApp oder einen anderen Messenger und erkundigen sich, ob die E-Mail zur Zahlungsbestätigung eingegangen sei. Mit dieser zusätzlichen Kontaktaufnahme versuchen sie, den Eindruck eines legitimen Vorgehens zu erwecken und gezielt Druck aufzubauen.
Wird der Link in der gefälschten E-Mail geöffnet, gelangen die Betroffenen auf eine Phishing-Website, die optisch stark an die Originalseite von Ricardo.ch angelehnt ist. Danach werden sie aufgefordert, das Finanzinstitut auszuwählen, bei dem sie ihren TWINT-Account haben.
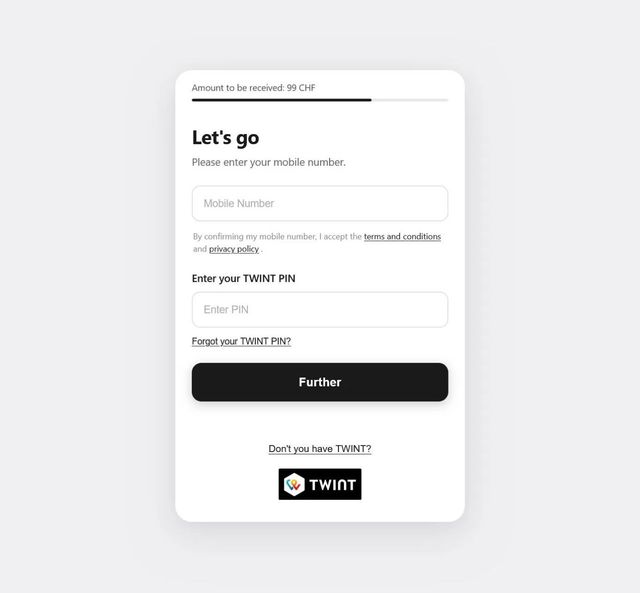
Die nachfolgenden Webseiten sind im Design des gewählten Finanzinstituts gestaltet, auf welchen die Nutzenden dazu aufgefordert werden, ihre TWINT-Nummer sowie folgend den TWINT-PIN einzugeben.
Wer diese Angaben erfasst, übermittelt sie direkt an die Cyberkriminellen. Dadurch können die Täter den TWINT-Account übernehmen und für missbräuchliche Zahlungen nutzen.
Was muss ich tun
- Leiten Sie potenzielle Betrugs-E-Mails an Cybercrimepolice.ch weiter.
- Ignorieren Sie das E-Mail und löschen oder verschieben Sie es in Ihren Junk- resp. Spam-Ordner.
- Folgen Sie niemals Links aus E-Mails, SMS, etc. oder von anderen Websites, da diese optisch verändert sein können.
- Geben Sie nie sensible Daten von sich preis, wenn Sie vorgängig keine gründlichen Abklärungen getätigt haben.
- Im Zweifelsfall ist es ratsam, direkt beim betreffenden Unternehmen nachzufragen, um die Seriosität des E-Mails zu klären.
Ich habe meine Daten preisgegeben
- Ändern Sie umgehend das Passwort Ihres Bank-/TWINT-Accounts sowie aller weiteren Konten, für die Sie dieselben Zugangsdaten verwenden.
- Überprüfen Sie Ihre Konten auf verdächtige Aktivitäten.
- Kontaktieren Sie umgehend die Kundendienste der involvierten Finanzinstitute, falls ein Missbrauch nicht ausgeschlossen werden kann.
- Begeben Sie sich nach telefonischer Voranmeldung zu Ihrer örtlichen Stelle der Kantonspolizei und erstatten Sie Anzeige.