Nun alles gut beim Ressort Cyber vom NDB
Es gilt nun, mit dem Abschluss der Transformation des NDB eine konstante Organisations- und Führungsstruktur ihre Wirkung entfalten zu lassen. Hinweise auf Datenlöschungen «im grossen Stil» bestehen nicht. Gewisse Unsicherheiten, wonach eine möglicherweise systematische Weitergabe von Netzwerkdaten nicht ausgeschlossen werden kann, wurden der Bundeanwaltschaft bereits 2025 zur Anzeige gebracht; darüber hinaus bestehen keine belastbaren Hinweise auf verbotenen politischen Nachrichtendienst.
Im Jahr 2021 sind im Ressort Cyber des Nachrichtendienstes des Bundes NDB Vorkommnisse bekannt geworden, die zu einer internen Untersuchung im NDB (2021), zu einer externen Administrativuntersuchung des früheren Oberrichters Niklaus Oberholzer (2022) sowie zu einer Prüfung durch die Aufsichtsbehörde AB-ND (Prüfbericht 22-18, 2025) führten. Im Juni 2025 stellte ein Medienbericht in den Raum, das «Cyberteam des NDB» hätte klassifizierte Informationen mit der Firma Kaspersky geteilt, über welche Daten an russische Geheimdienste abgeflossen sein sollen. Zudem seien beim NDB in diesem Zusammenhang «im grossen Stil» Daten gelöscht worden.
Erneute Administrativuntersuchung
Um den Sachverhalt sowie die Umsetzung der früheren Empfehlungen zu klären, gab der Chef VBS, Bundesrat Martin Pfister, eine weitere Administrativuntersuchung in Auftrag. Diese wurde von der Anwaltskanzlei Lenz & Staehelin durchgeführt.
In diesem Zusammenhang bat Bundesrat Pfister die Mitarbeitenden des NDB, sich über ein vertrauliches E-Mail-Postfach zu melden, auf welches nur die externe Leitung der Administrativuntersuchung Zugriff hat. Mehrere Mitarbeitende haben sich auf den Aufruf hin gemeldet und wurden in der Administrativuntersuchung befragt.
Empfehlungen umgesetzt und Vorkommnisse hinreichend geklärt
Die nun abgeschlossene Administrativuntersuchung kommt zum Schluss, dass sich mit der organisatorischen Neuaufstellung des Bereichs Cyber und des NDB insgesamt ein Grossteil der Empfehlungen der bisherigen Untersuchungen erledigt hat bzw. diese umgesetzt sind. Zudem hat der NDB die übrigen Empfehlungen in der Zwischenzeit grundsätzlich umgesetzt. Das gilt namentlich für die von der AB-ND ausgesprochenen Empfehlungen.
Gemäss der unabhängigen Untersuchung ist die Rechtsmässigkeit früherer Datenbeschaffungen durch das Ressort Cyber NDB bei Internet Service Providern hinreichend geklärt, und es haben sich keine Anhaltspunkte ergeben, dass diesbezüglich weiterhin Unsicherheiten bestehen. Hinweise auf Datenlöschungen «im grossen Stil» durch ehemalige Mitarbeitende des Ressort Cyber NDB gab es im Rahmen der vorliegenden Administrativuntersuchung ebenfalls nicht.
Gewisse Unsicherheiten verbleiben hinsichtlich der Verdachtsmomente bei der früheren Zusammenarbeit des Ressort Cyber mit Kaspersky. Diese sind nach einer Strafanzeige der AB-ND Gegenstand von Ermittlungen der Bundesanwaltschaft. Die Administrativuntersuchung hat darüber hinaus keine grundsätzlich neuen Erkenntnisse oder belastbare Hinweise auf verbotenen politischen Nachrichtendienst ergeben.
Reglement zu internen Meldungen von Fehlverhalten
Die Administrativuntersuchung hebt hervor, dass die Befragungen insgesamt das Bild einer Belegschaft des NDB zeichnen, die sich in hohem Mass mit der Tätigkeit identifiziert und sich stark für die Interessen des Landes engagiert. Die Administrativuntersuchung hat zwar insbesondere aufgrund von Reorganisationen in vergangener Zeit gewisse Defizite in der Vertrauenskultur des NDB bestätigt, die teilweise bis heute nachwirken. Gleichzeitig stellt die Untersuchung fest, dass der NDB erhebliche Verbesserungen vorgenommen hat und weiter vornimmt.
Dazu gehört ein neues Reglement, das Meldungen von vermutetem Fehlverhalten oder sicherheitsrelevanten Missständen regelt. Insbesondere hat sich der NDB verpflichtet, Mitarbeitende zur Meldung zu ermutigen. Der Untersuchungsbericht beurteilt diese Massnahme positiv.
Transformation als Grundlage für konstante Organisation und Führung
Aus Sicht der Administrativuntersuchung bedarf es nach dem Abschluss der laufenden Transformation einer über einen längeren Zeitraum konstanten Organisation- und Führungsstruktur. Die Untersuchung empfiehlt deshalb, die Transformation abzuschliessen und die Organisation frühestens nach einem Jahr zu evaluieren und dabei die Erfahrungen der Mitarbeitenden einzubeziehen.
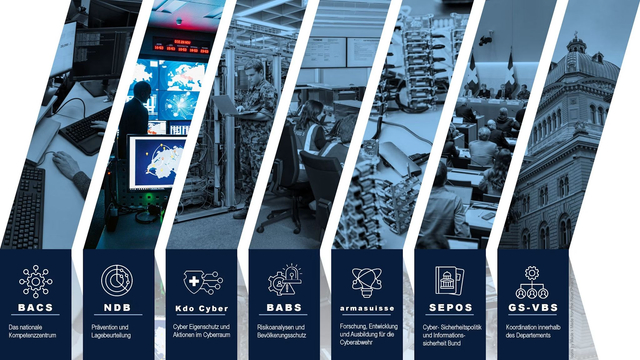
Die Transformation wird bis Ende 2026 abgeschlossen. Sie schafft einen schlankeren und effizienteren Dienst mit geschärften Zuständigkeiten, Prozessen und Strukturen und soll die Kultur im Dienst weiter verbessern. Damit kann sich der NDB noch konsequenter auf sein Kerngeschäft fokussieren. Die Früherkennung, Prävention und Bekämpfung von Bedrohungen und die Lagebeurteilung zuhanden der politischen Entscheidungsträger ist in der erheblich verschlechterten Bedrohungslage ein zentraler Beitrag zur Sicherheit der Schweiz.
Publikation einer Zusammenfassung
Der Bericht enthält Hinweise auf das Funktionieren des Nachrichtendienstes des Bundes sowie Personennamen. Aus diesem Grund bleibt die vollständige Version geheim klassifiziert. Die Anwaltskanzlei hat jedoch eine Zusammenfassung erstellt, die veröffentlicht werden kann. Sie enthält die wesentlichen Erkenntnisse.
Lenz & Staehlin, Bericht über die Administrativuntersuchung, Zusammenfassung (PDF)