Anzeige
Anzeige
Anzeige
Lesedauer 3 Min.

191 Prozent mehr Malware-Angriffe im Dezember 2025

Laut dem aktuellen Acronis Cyberthreats Update für Januar 2026 verzeichnete der Dezember 2025 den stärksten Anstieg gegenüber dem Vormonat bei erkannten Malware-Angriffen im Jahr 2025.
Acronis Cyberthreats Update Januar 2026

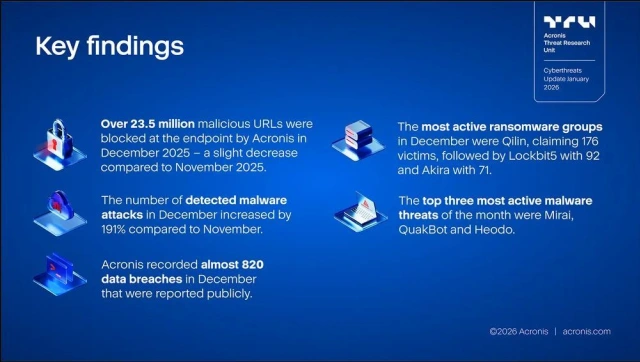
Die Key Findings aus dem Dezember 2025.

© Acronis

So stieg die Zahl gegenüber November um 191 Prozent. Auch bei den öffentlich gemeldeten Datenschutzverletzungen ist eine Zunahme erkennbar: Rund 820 Fälle wurden im Dezember registriert, gegenüber 700 im November. Die Zahl blockierter schädlicher URLs ging hingegen leicht zurück, blieb mit über 23,5 Millionen jedoch auf einem hohen Niveau. Dies deutet auf eine anhaltend angespannte Bedrohungslage.

Das Acronis Cyberthreats Update stellt monatlich aktuelle Erkenntnisse zur Bedrohungslage sowie Einschätzungen der Experten der Acronis Threat Research Unit (TRU) zur Verfügung, damit Unternehmen und Privatpersonen sich vor den sich ständig weiterentwickelnden Sicherheitsherausforderungen schützen können. Demnach blockierten im Dezember 2025 Acronis-Lösungen weltweit mehr als 23,5 Millionen schädliche URLs, was einen leichten Rückgang gegenüber 25 Millionen im November markiert. Der Anteil der Systeme mit blockierten schädlichen URLs fiel im Dezember jedoch mit 8,79 Prozent etwas höher als im Vormonat (8,38 Prozent) aus.

Bei den erkannten Malware-Angriffen zeigt sich eine auffällige Dynamik: Im Dezember 2025 stiegen diese gegenüber dem Vormonat um 191 Prozent, nach einer Zunahme von 28 Prozent im November. Dies könnte mit saisonalen Ereignissen wie finanziellen Abschlüssen und Berichtsprozessen zum Jahresende zusammenhängen, während derer Cyberkriminelle verstärkt zielgerichtete Angriffe einsetzen, um von sensiblen Geschäftsdaten zu profitieren. Bei den Datenschutzverletzungen zeigte sich ebenfalls ein Anstieg: Im Dezember wurden rund 820 Fälle öffentlich gemeldet, gegenüber 700 im November.

Zu den aktivsten Malware-Bedrohungen zählten im Dezember Mirai, QuakBot sowie Heodo. Im Bereich Ransomware dominierten weiterhin bekannte Akteure: Qilin war im Dezember mit 176 bekannten Opfern die aktivste Ransomware-Gruppe – ein deutlicher Anstieg gegenüber 106 Opfern im Vormonat. Auf den Plätzen zwei und drei folgten LockBit5 mit 92 und Akira mit 71 dokumentierten Fällen.
Malware
Anzeige

Neueste Beiträge

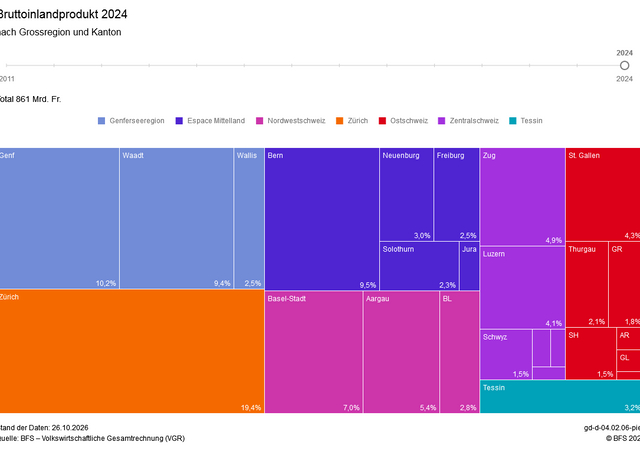
Revision der kantonalen BIP für ein genaueres Bild der regionalen Wirtschaft
Im Anschluss an die 2025 veröffentlichte Revision des Bruttoinlandprodukts (BIP) der Schweiz publiziert das Bundesamt für Statistik (BFS) eine revidierte, provisorische Zeitreihe der kantonalen BIP für die Jahre 2011 bis 2024. Die Revision führt zu erheblichen Veränderungen der kantonalen BIP, bestätigt aber weitgehend die langfristigen Wachstumstrends.
5 Minuten
27. Okt 2026
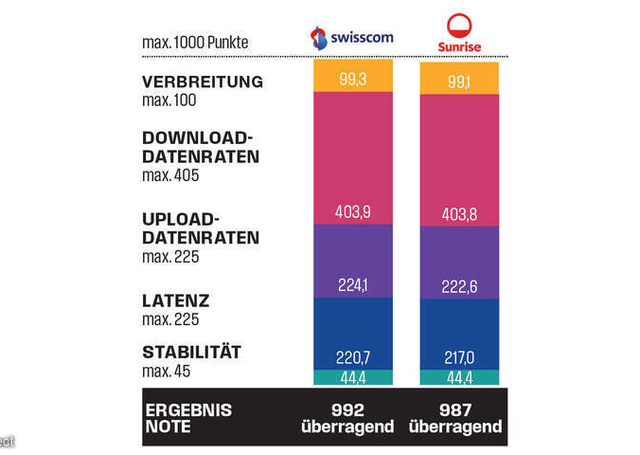
Swisscom gewinnt den connect Festnetztest 2026 - Alle Jahre wieder
Das beste Netz gibt’s bei Swisscom: Das soll zumindest der Gewinn des aktuellen Breitband- und Festnetztests des Fachmagazins connect bestätigen.
2 Minuten
27. Okt 2026
Flurina Baumann gründet Digitalisierungsberatung
Die Expertin für digitale Transformation Flurina Baumann hat ein eigenes Unternehmen gegründet. Mit FABulous berät das ehemalige Arcplace-Geschäftsleitungsmitglied Unternehmen bei der Digitalisierung und begleitet sie bis zur nachhaltigen Verankerung im Alltag.
3 Minuten
27. Okt 2026

Das könnte Sie auch interessieren

Cybersicherheit lebt vom Austausch - Global Cyber Conference 2026
Cyberangriffe machen weder an Landesgrenzen noch an Unternehmensmauern halt. Umso wichtiger ist der direkte Austausch zwischen Sicherheitsverantwortlichen, Behörden, Wissenschaft und Wirtschaft. Die Global Cyber Conference 2026 in Zürich brachte mehr als 300 Fach- und Führungskräfte zusammen. Im Zentrum standen Cybersecurity, künstliche Intelligenz und Quantentechnologien.
6 Minuten
SRG wurde Opfer von Cybervorfall
Die SRG hat einen Cyberangriff festgestellt, bei dem Unberechtigte auf Daten von SRF-Mitarbeitenden zugegriffen haben.
2 Minuten
29. Sep 2026
Kritische Schwachstellen in PHP - Sicherheitsupdates sofort einspielen
Zwei kritische Schwachstellen in PHP können Angreifern ermöglichen, ohne Anmeldung Schadcode auf betroffenen Servern auszuführen. Sicherheitsupdates sind jetzt verfügbar. Das Bundesamt für Cybersicherheit (BACS) empfiehlt, betroffene Systeme unverzüglich zu aktualisieren.
2 Minuten
21. Okt 2026
Anzeige
Anzeige
Anzeige
Anzeige
Anzeige